Huy Pham
現在、DDoS攻撃を受けています。
数週間前から、何者かが弊社を DDoS 攻撃しています。彼らはサーバーに数億回のリクエストを送り込み、設定ファイルのダウンロードを数百万回試みました。過去 5 日間だけでも、設定ファイルのダウンロードを 80 万回以上試みています。設定ファイルのサイズは約 200MB です。
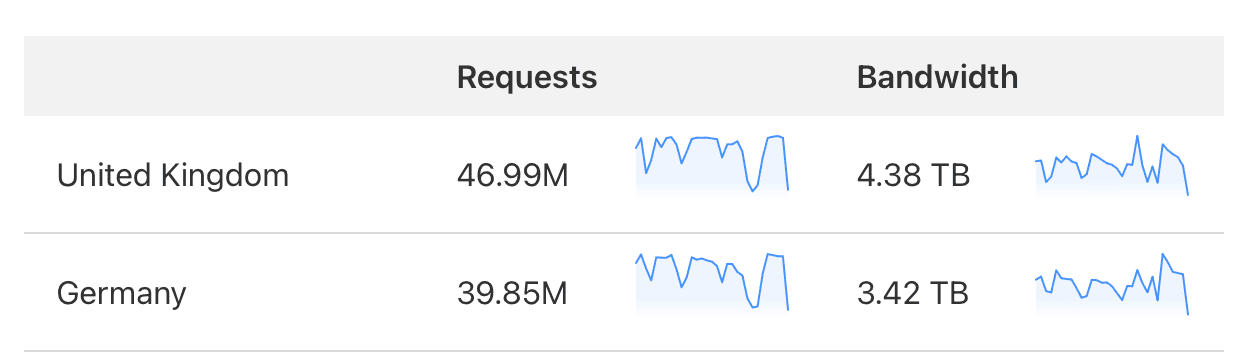
- ほとんどのトラフィックは欧州、特にドイツと英国からのもので、ここ 30 日間の API 呼び出しの内訳(ダウンロードリクエストと CDN のトラフィックを除く)を以下に示します。
-
彼らは、設定ファイルのダウンロードを数百万回試みています。(過去5日間では約800回、最新30日間では合計約600万回)
-
執筆している時点では、攻撃は現在も続いています。
この状況で、私たちは何をするか。
我々は、彼らのDDoS攻撃をただ見ているだけです。
- 攻撃者のIPアドレスは、ブロックしていません。
- Cloudflare を利用していても、「攻撃を受けている」モードはまだ有効になっていません。
- 当社のサーバーCPUは、攻撃時でも通常0~1%の利用率でほとんど稼働していません。
- 通常、ほとんど何もしていません。
なぜ?
- 弊社のサービスは、毎月数十億のアクセスを問題なく処理できるだけでなく、費用も抑えられます。
- 当社には、約8つのAPIサービスと、それらのデータベースがあり、これらはキャッシュを使用せずに、毎月数十億のアクセスを処理できます。
- Cloudflareでは、無制限の帯域を利用できます。
どうやって?
- TablePlusの設計はシンプルであり、この哲学はバックエンドのサービスにも適用され、できる限りシンプルに保つようにしています。
- サードパーティのサービス、例えばVercelやNetlifyをレンダリングのために使用することは避け、これらのサービスがボトルネックになる可能性や、攻撃時に予期せぬ請求が発生する可能性があるためです。代わりに、制限のない自社のサーバーを使用しています。
- 過去には、このモノリスは、弱いVPS/プロセッサのせいでボトルネックになっていました。しかし、現代の高性能なVPS、複数のコアを持つプロセッサ、十分なRAM、そして高速なSSD、を活用することで、適切に実装すれば、このモノリスは、毎月数十億のアクセスを単一のインスタンスで処理できるようになります。
したがって、各アプリケーションごとに単一のモノリシックなサービスを構築します。これは、デプロイと保守が容易です。Docker、Kubernetes、依存関係、実行環境は不要、新しく作成されたVPSにデプロイできる単一のバイナリファイルのみです。
モノリスについて話しましょう。
- 多くの人は状況を複雑にしがちですが、プレッシャーや制約に直面した時だけ問題になります。
- 「複雑性を考慮した結果、私たちはモノリシックなアプローチを選択しています。アプリケーションに必要なものを、API、ウェブサイト、メール、決済など、すべてを単一のサービスに統合することで、効率化を目指します。」
- 導入は簡単です。単一の構成ファイルを作成し、ビルドして、デプロイするだけです。別のクラウドプロバイダーへのサービスを移行・デプロイする際、非常に迅速です。
- 依存関係が少ないほど、デバッグやボトルネックの特定が容易になります。エラーが発生した場合、確認すべき箇所が減り、単一のサービス、またはいくつかのサービスのみを調べるだけで済みます。
選択できるモノリシックなフレームワークは、以下のようなものがあります:
- Golang: Echo、Gin…
- PHP: Laravel
- Ruby: Rails…
- Rust: Actix、Rocket、Warp など
GoやRustの単一のWebフレームワークは、適切に運用すれば、毎月数十億のアクセスを処理できる。
- 高性能なフレームワークを選択してください。弊社では、Go言語とRustを推奨します。
- データベースをインデックス化することで、データの取得時間を短縮できます。特に、データが大きくなるにつれて効果的です。
- 主要なデータベース(変更しない、または時間の経過とともにサイズが大きくなりません)と、ログ/利用状況データベース(時間の経過とともに増加します)を分離することで、コアビジネスへのパフォーマンスの影響を最小限に抑えます。
- リバースプロキシを使用して、コアAPIへのリクエストを処理し、配信してください。複数のサーバーが必要な場合は、非常に役立ちます。弊社ではNginxを使用しており、これは非常に強力なツールです。
- Cloudflare をすべて利用し、適切に設定してください。(キャッシュ、Argo、Cloudflare とサーバー間の完全SSL を有効にしてください…)
- DDoS対策機能を持つCDNをご利用ください。Cloudflare R2とそのCDNを、Amazon CloudFront + S3よりも、コスト削減とセキュリティの観点から推奨します。
- VPSに、CDNやキャッシュを使用せずに、大きなファイルをアップロードすると、すぐに帯域を圧迫してしまいます。弊社ではCloudflare CDNを使用しており、無制限の帯域を確保しています。(Cloudflare CDNを有効にすると、Argoを経由します。Argoの帯域は無料ではありませんので、ご注意ください。)
- 送信機能(例えば、パスワードを忘れた場合の機能)で、サーバーからメールを送信する必要があるリクエストを受け取った場合、送信を制限することで、送信者を保護してください。
デプロイについて話しましょう。
- TablePlusでは、できる限りデプロイのプロセスを簡素化しています。Docker、Kubernetes、またはその他のコンテナを使用したり、環境を構築したりする必要はありません。
- 私たちはバイナリを使用します。バイナリは素晴らしいもので、Linuxサーバーにコピーして、macOSでTablePlusアプリと同様にプロセスとして実行できます。
- バイナリを使用する場合、Linux Systemctl を利用してプロセスを管理できます (プロセスを監視し、致命的なエラーが発生した場合は再起動)。 私たちはすべてをネイティブで利用することで、最適なパフォーマンスを実現できます。 VM、仮想化、またはサードパーティのインフラ管理者などの中間層に CPU や RAM を無駄にすることはありません。
- GoとRustを選択するのは、高性能な言語であり、デプロイ用のバイナリファイルを生成できるからです。
更新
Vercel からご連絡があり、詳細を確認してほしいとのことでした。
現在、サイトをこれらの状況で保護するための機能が追加されました。まず、「支出管理」機能があり、これにより、予算の上限(柔軟な上限または厳格な上限)を設定できます。また、「攻撃チャレンジモード」があり、これはCFの「攻撃を受けている」モードに似ています。
これらの機能を使用する場合は、忘れずにオンにしてください。