Huy Pham
우리에게 DDoS 공격이 발생하고 있습니다.
수주 동안 누군가가 우리 서버를 DDoS 공격해 왔습니다. 그들은 수백만 개의 요청으로 서버를 과부하시켰고, 설치 파일을 수백만 번 다운로드하려 했습니다. 지난 5 일 동안만 해도 설치 파일을 약 80 만 번 다운로드하려 했습니다 (설치 파일 크기는 약 200MB 입니다).
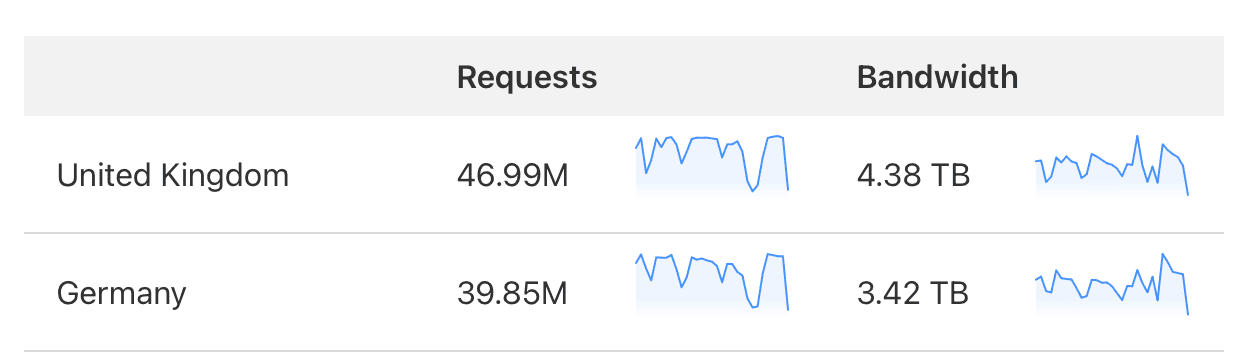
- 대부분의 트래픽은 유럽 연합, 특히 독일과 영국에서 발생했습니다. 지난 30 일 동안의 API 호출 내역 (다운로드 요청 및 CDN 트래픽 제외) 입니다.
-
그들은 이 설치 파일을 수백 번 이상 시도해 왔습니다 (지난 5일 동안 800번, 최근 30일 동안 총 6백만 번).
-
현재 이 블로그 게시물을 작성하는 시점에서 공격은 계속 진행 중입니다.
현재 상황에서 우리는 무엇을 할 것인가요.
우리는 그들이 DDoS 공격을 하는 것을 제외하고는 아무것도 하지 않습니다.
- 공격 IP 주소를 차단하지 않았습니다.
- 클라우드플레어를 사용하고 있지만, "공격 감지" 모드는 활성화하지 않았습니다.
- 저희 서버 CPU는 거의 사용하지 않고, 공격 시 대부분의 시간 동안 0~1%의 사용량으로 유지됩니다.
- 일반적으로 거의 아무것도 하지 않습니다.
왜요?
- 왜냐하면 저희 서비스는 매달 수십억 건의 요청을 처리할 수 있으며 비용도 매우 저렴하기 때문입니다.
- 저희는 약 8개의 API 서비스와 그 데이터베이스를 보유하고 있으며, 캐싱 없이 월별 수십억 건의 요청을 처리할 수 있습니다.
- 클라우드플레어에서 무제한 대역폭을 제공합니다.
어떻게?
- Our TablePlus 앱의 디자인은 간결하며, 이러한 철학은 저희의 백엔드 서비스에도 적용되어 가능한 한 최소한의 기능만 유지합니다.
- 우리는 렌더링에 타사 서비스(예: Vercel 또는 Netlify)를 사용하지 않으며, 이는 병목 현상이나 공격 시 예상치 못한 요금으로 이어질 수 있습니다. 대신, 제한 없이 작동하는 자체 웹 서버를 사용합니다.
- 과거에는 모놀리틱 서비스가 약한 VPS/프로세서로 인해 병목 현상을 겪었습니다. 하지만 오늘날의 강력한 VPS, 다중 코어 프로세서, 충분한 RAM, 그리고 빠른 SSD, 덕분에, 올바르게 구현된다면, 이 모놀리틱 서비스는 월별 수십억 건의 요청을 단 하나의 인스턴스로 처리할 수 있습니다.
따라서, 각 앱마다 단일 서비스(모놀리틱 서비스)를 구축하며, 이는 배포 및 관리가 용이합니다. Docker, Kubernetes, 종속성, 실행 환경은 필요 없이, 새로운 VPS에 배포할 수 있는 단일 바이너리 파일만으로 구성됩니다.
모노리스에 대해 이야기해 보겠습니다.
- 모든 사람은 일을 복잡하게 만들려는 경향이 있는데, 압박이나 제한이 생길 때 문제가 됩니다.
- 우리는 복잡성을 피하기 때문에, 모놀리식 접근 방식을 선택합니다. 앱이 필요로 하는 모든 것, API, 웹사이트, 이메일, 결제 등, 을 하나의 서비스로 통합합니다.
- 배포는 간단합니다: 단 하나의 설정 파일, 빌드, 그리고 배포만으로 충분합니다. 다른 클라우드 제공업체로 서비스 배포 또는 이전 시에는 매우 빠릅니다.
- Fewer 의존성은 디버깅과 병목 지점을 파악하기 더 쉬워집니다. 오류가 발생했을 때, 검사해야 할 부분이 줄어듭니다, 단, 하나의 서비스 또는 몇 개의 서비스만 존재하기 때문입니다.
선택할 수 있는 모놀리식 프레임워크는 다음과 같습니다:
- Golang: Echo, Gin...
- PHP: 라라벨...
- Ruby: Rails...
- Rust: Actix, Rocket, Warp 등
Go 또는 Rust의 단일 웹 프레임워크는, 제대로 구현하면 매달 수십억 건의 요청을 처리할 수 있습니다.
- 고성능 프레임워크를 선택하십시오. 우리는 Golang과 Rust를 선호합니다.
- 데이터베이스를 인덱싱하여 검색 시간을 줄이세요, 특히 데이터의 양이 증가할 때 더욱 그렇습니다.
- 핵심 데이터베이스와 로그/사용량 데이터베이스를 분리하여, 핵심 비즈니스가 성능 문제로 인해 영향을 받지 않도록 합니다.
- 백엔드 API에 대한 요청을 처리하고 분배하기 위해 리버스 프록시를 사용하세요. 여러 서버가 필요한 경우, 큰 도움이 될 것입니다. 저희는 강력한 Nginx를 사용합니다.
- 클라우드플레어를 사용하여 모든 것을 보호하고, 제대로 설정하세요 (캐시, Argo, 클라우드플레어와 서버 간의 완전한 SSL 활성화 등).
- DDoS 보호 기능을 제공하는 CDN을 사용합니다. Cloudflare R2와 그 CDN을 Amazon CloudFront + S3보다 선호하며, 비용 절감과 보안을 위해 그렇습니다.
- VPS에 큰 파일을 직접 업로드하지 말고, CDN이나 캐싱을 사용하세요. 저희는 무제한 대역폭을 가진 Cloudflare CDN을 사용하고 있습니다. (Cloudflare CDN을 동일 도메인에서 활성화하면 Argo를 통해 연결되지만, Argo의 대역폭은 무료가 아니므로 주의하여 사용하세요.)
- 사용자 요청으로 서버에서 이메일을 보내도록 요청될 때, 예를 들어 비밀번호를 잊어버린 기능을 사용할 때, 메일러를 과도 사용 제한으로 보호하십시오.
배포에 대해 이야기해 보겠습니다.
- TablePlus에서는 배포 과정을 최대한 단순화했습니다. 우리는 Docker, Kubernetes, 또는 어떤 컨테이너나 환경 설정 없이 배포합니다.
- 우리는 이진법을 사용합니다. 이진법은 매우 유용합니다. 단순히 Linux 서버에 복사하여 프로세스로 실행하면, macOS에서 TablePlus 앱을 실행하는 것과 같습니다.
- 이진 파일을 사용할 때, Linux Systemctl을 사용하여 프로세스를 관리하도록 할 수 있습니다 (프로세스를 모니터링하고, 심각한 오류가 발생하면 다시 시작하도록). 우리는 모든 것을 기본적으로 사용하는데, 이것이 성능 최적화에 가장 좋은 방법입니다. 가상 머신, 가상화, 또는 타사 인프라 관리자와 같은 중간 계층에는 CPU/RAM이 낭비되지 않습니다.
- 우리는 Go와 Rust를 선택하는 이유는, 이들은 고성능 언어이며, 배포를 위한 바이너리 파일을 생성할 수 있기 때문입니다.
업데이트
Vercel에서 저희에게 연락하여, 명확하게 설명하고 싶다고 말씀하셨습니다.
현재, 저희는 이러한 상황에서 사이트를 보호할 수 있는 기능을 추가했습니다. 첫째, 지출 관리 기능이 있으며, 이를 통해 유연하거나 고정된 지출 한도를 설정할 수 있습니다. 둘째, 공격 대비 모드가 있는데, 이는 CF의 "공격 상황" 모드와 유사합니다.
따라서, 이러한 기능들을 사용하시는 경우, 꼭 켜주시길 바랍니다.