Huy Pham
Estamos sufriendo un ataque DDoS.
Durante semanas, alguien ha estado intentando realizar un ataque DDoS contra nosotros. Han inundado nuestro servidor con cientos de millones de solicitudes e intentado descargar nuestro archivo de instalación millones de veces. (Solo en los últimos 5 días, lo intentaron descargar más de 800.000 veces, nuestro archivo de instalación pesa aproximadamente 200MB por descarga).
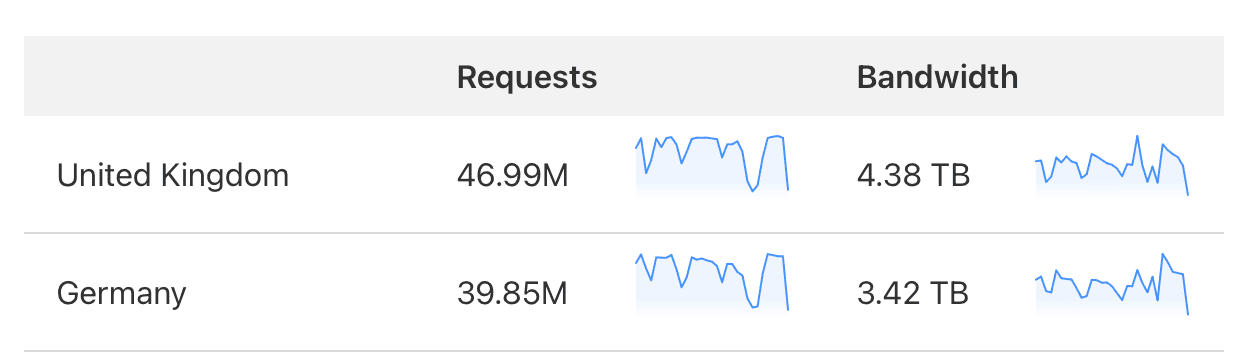
- La mayor parte del tráfico provenía de la UE, específicamente de Alemania y del Reino Unido. A continuación, se muestran las últimas llamadas a la API en los últimos 30 días (excluyendo las solicitudes de descarga y el tráfico de CDN).
-
Han intentado descargar el archivo de instalación millones de veces (800,126 veces en los últimos 5 días, lo que suma aproximadamente 6 millones de veces en los últimos 30 días).
-
El ataque aún está en curso en el momento en que escribimos esta publicación.
Lo que hacemos en esta situación difícil.
No hacemos nada más que observarlos mientras realizan ataques DDoS.
- No hemos bloqueado ninguna dirección IP de atacante.
- Aunque utilizamos Cloudflare, aún no hemos activado el modo "En ataque".
- Nuestros procesadores centrales del servidor están casi inactivos, generalmente con un uso del 0-1% durante los ataques.
- En general, apenas hacemos nada.
¿Por qué?
- Debido a que nuestros servicios pueden manejar miles de millones de solicitudes mensuales sin problemas, y además son muy económicos.
- Tenemos alrededor de 8 servicios de API y sus bases de datos, todos capaces de gestionar miles de millones de solicitudes por mes sin utilizar caché.
- Tenemos ancho de banda ilimitado con Cloudflare.
¿Cómo?
- Nuestras soluciones de TablePlus son sencillas, y esta filosofía se aplica también a nuestros servicios de backend, donde buscamos mantenerlas lo más básicas posible.
- Evitamos utilizar servicios de terceros como Vercel o Netlify para la renderización, ya que pueden convertirse en cuellos de botella y sorprendernos con facturas inesperadas durante los ataques. En cambio, utilizamos nuestros propios servidores web, que no tienen limitaciones.
- En el pasado, el monolito representaba un cuello de botella debido a VPS/procesadores débiles. Sin embargo, con los VPS y procesadores potentes de hoy en día, con múltiples núcleos, alta RAM y SSD rápidos, un servicio monolítico puede manejar miles de millones de solicitudes por mes en una sola instancia, siempre y cuando se implemente correctamente.
Por lo tanto, creamos un servicio monolítico para cada aplicación, que es fácil de implementar y mantener. Sin Docker, sin Kubernetes, sin dependencias, ni entorno de ejecución, solo un archivo binario que se puede implementar en cualquier VPS recién creado.
Hablemos del monolito.
- La gente tiende a complicar las cosas en exceso, lo cual no resulta un problema hasta que se enfrentan a presión o limitaciones.
- Optamos por la solución monolítica, ya que “heete” la complejidad. Consolidamos todo lo que una aplicación necesita en un único servicio: API, sitio web, correo electrónico, pagos… todo en un solo servicio.
- La implementación es sencilla: solo un archivo de configuración, un proceso de construcción y una implementación. Es increíblemente rápida al implementar o migrar servicios a otro proveedor de nube.
- Menos dependencias facilitan la depuración y la identificación de cuellos de botella. Cuando hay un error, no es necesario revisar tanto, ya que solo hay un servicio o muy pocos.
Los marcos monolíticos que puedes elegir incluyen:
- Golang: Echo, Gin
- PHP: Laravel
- Ruby: Rails...
- Rust: Actix, Rocket, Warp…
Cuando se utiliza correctamente, un único framework web de Go o Rust puede manejar miles de millones de peticiones por mes.
- Selecciona un framework de alto rendimiento, preferimos Go y Rust.
- Indexe sus bases de datos para reducir el tiempo de recuperación, especialmente a medida que el conjunto de datos crece.
- Separa la base de datos principal (que permanece inalterada o no aumenta con el tiempo) de la base de datos de registro/uso (que sí crece con el tiempo) para asegurar que tu negocio principal no se vea afectado por problemas de rendimiento.
- Utiliza un proxy inverso para gestionar y distribuir las solicitudes a tu API principal. Si necesitas múltiples servidores, esto te ayudará en gran medida. Utilizamos Nginx, que es muy potente.
- Implemente todo detrás de Cloudflare y configurelo correctamente (active la caché, Argo, SSL completo entre Cloudflare y sus servidores...).
- Utilice una CDN con protección contra DDoS. Preferimos Cloudflare R2 y su CDN sobre Amazon CloudFront + S3, tanto por las ventajas de ahorro de costes como por la protección.
- No subas archivos grandes que requieran descargas en tu VPS sin utilizar un CDN o caché, ya que esto consumirá rápidamente tu ancho de banda. Estamos utilizando Cloudflare CDN con ancho de banda ilimitado. (Cloudflare CDN utilizará Argo si lo habilitas en el mismo dominio. Ten cuidado, ya que esto tendrá un costo significativo, ya que el ancho de banda de Argo no es gratuito).
- Proteja su sistema de correo (cuando el usuario envía una solicitud que requiere el envío de un correo electrónico desde el servidor, por ejemplo, la función de "olvidé la contraseña"). Implemente límites de velocidad.
Hablemos sobre el despliegue.
- En TablePlus, hemos simplificado al máximo el proceso de implementación. No utilizamos Docker, Kubernetes, ni ningún tipo de contenedor, ni necesitamos configurar un entorno.
- Utilizamos sistemas binarios. Estos sistemas binarios son fantásticos: simplemente cópialos a cualquier servidor Linux y ejecútalos como un proceso, ¡justo como ejecutar la aplicación TablePlus en tu macOS!
- Al utilizar binarios, puedes permitir que Systemctl de Linux gestione el proceso (monitoreando el proceso y reiniciándolo si ocurren errores fatales). Nosotros utilizamos todo de forma nativa, esta es la mejor manera de optimizar el rendimiento. No se desperdician CPU/RAM en capas intermedias como máquinas virtuales, virtualización o administradores de infraestructura de terceros.
- Optamos por Go y Rust debido a que son lenguajes de alto rendimiento y pueden generar archivos binarios para su despliegue.
Actualización
Vercel se puso en contacto con nosotros y querían aclarar algo.
Ahora contamos con funcionalidades para proteger su sitio en estas situaciones. En primer lugar, tenemos la gestión de gastos, que le permite establecer límites de gastos flexibles o rígidos. Y en segundo lugar, tenemos el modo "Desafío de Ataques", que es similar al modo "Bajo Ataque" de CF.
Por favor, no olvides activar estas funciones si las estás utilizando.