Huy Pham
我们正遭受DDoS攻击。
有人持续对我们发起 DDoS 攻击,已向服务器发送数亿次请求,并多次尝试下载安装文件。仅在过去五天,下载尝试次数就超过 80 万次,每次下载约 200MB。
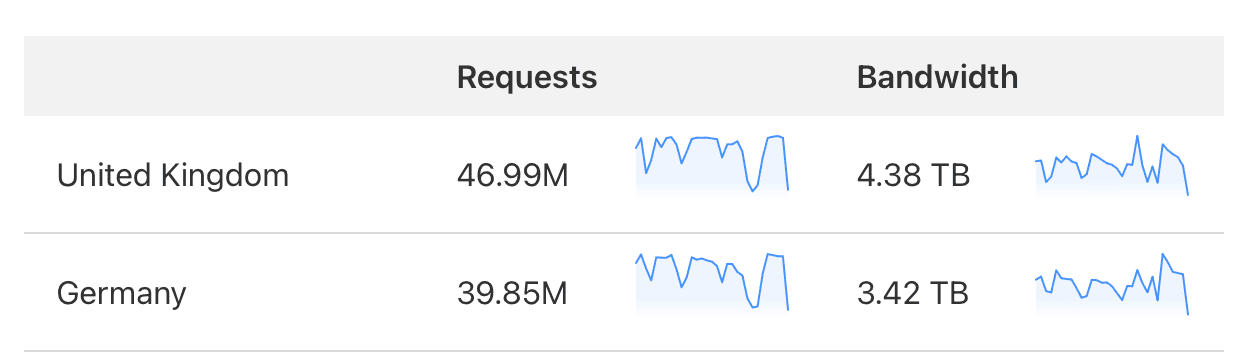
- 大部分流量来自欧盟,特别是德国和英国。以下是最近30天内的API调用(不包括下载请求和CDN流量)。
-
他们已经尝试下载安装文档数百万次,过去5天内尝试了800多次,总计最近30天大约尝试了600多次。
-
我们撰写这篇博客时,袭击仍在进行中。
在这种紧张的局势下,我们所做的事情。
我们只是观察他们进行DDoS攻击。
- 我们尚未阻止任何攻击者 IP 地址。
- 虽然我们使用了 Cloudflare,但我们尚未激活“防御攻击”模式。
- 我们的服务器CPU几乎处于空闲状态,在攻击期间,通常只有0-1%的利用率。
- 一般来说,我们几乎什么也不做。
为什么?
- 由于我们的服务能够每月处理数十亿次请求,且成本极低。
- 我们拥有大约8个API服务以及它们的数据库,这些服务和数据库能够每月处理数十亿次请求,而无需使用缓存。
- 我们与 Cloudflare 享有无限带宽。
怎么?
- TablePlus 应用的设计简洁,这种理念也延伸到我们的后端服务,我们力求保持尽可能简洁。
- 我们避免使用第三方服务,例如 Vercel 或 Netlify 进行渲染,因为它们可能会成为瓶颈,并在攻击时产生意外的费用。相反,我们使用自己的服务器,这些服务器没有限制。
- 过去,这个单体服务由于弱小的 VPS/处理器,成为了瓶颈。然而,随着今天强大的 VPS,多核处理器、大容量的内存以及快速的固态硬盘(固态硬盘和内存速度的提升,极大地提高了数据库性能),如果正确实施,这个单体服务可以在单个实例中处理每月数十亿的请求。
因此,我们为每个应用进程构建一个独立的单体服务,它易于部署和维护。无需 Docker、无需 Kubernetes、无需依赖项、无需运行时环境,只需一个可部署在任何新建 VPS 上的二进制文档。
让我们聊聊单体架构。
- 人们倾向于把事情复杂化,但这在面临压力或限制时才会成为问题。
- 我们选择面对复杂性,因此倾向于采用单体架构。我们决定将应用进程所需的一切都集成到一个单一的服务中:API、网站、电子邮件、支付… 所有的功能都集中在一个服务中。
- 部署非常简单:只需一个配置文档,构建,和部署。 在将服务部署或迁移到另一个云服务提供商时,速度非常快。
- 减少依赖,使得调试和找出瓶颈变得更容易。当出现错误时,无需检查那么多,因为只有单一的服务,或者只有少数几个服务。
可选择的单体框架包括:
- Golang:Echo、Gin…
- PHP:Laravel…
- Ruby: Rails
- Rust:Actix、Rocket、Warp 等。
当正确使用时,Go或Rust的单个Web框架,可以处理每月数十亿次请求。
- 选择一个高性能框架,我们更偏好 Golang 和 Rust。
- 对您的数据库进行索引,以减少检索时间,尤其是在数据集增长时。
- 将主要数据库(保持不变或随时间增长缓慢)与日志/使用数据库(随时间增长)分离,以确保您的内核业务不受性能问题的影响。
- 使用反向代理来处理和分发到您的内核 API 的请求。如果需要多个服务器,这将极大地帮助您。我们使用 Nginx,它功能强大。
- 将所有内容通过 Cloudflare 保护,并正确配置(启用缓存、Argo、Cloudflare 与您服务器之间的完整 SSL…)。
- 使用具有DDoS防护的CDN。我们更倾向于使用Cloudflare R2及其CDN,而不是Amazon CloudFront + S3,这既能降低成本,又能提供更好的保护。
- 不要在您的 VPS 上上传任何大型文档,如果没有使用 CDN 或缓存,因为这会迅速消耗您的带宽。我们使用 Cloudflare CDN,提供无限带宽。 (如果启用,Cloudflare CDN 会通过 Argo 进行,请注意,因为 Argo 的带宽是免费的,可能会产生额外的费用。)
- 使用限速保护您的邮件(例如,当用户请求通过服务器发送电子邮件,如“忘记密码”功能时)。
让我们谈谈部署。
- 在 TablePlus 平台,我们尽可能地简化了部署流程。我们不使用 Docker、Kubernetes,也不需要配置任何环境。
- 我们使用二进制文档。二进制文档非常实用:只需将它们复制到任何 Linux 服务器,然后像在您的 macOS 上运行 TablePlus 应用一样,就可以作为进程运行。
- 在使用二进制文档时,您可以让 Linux Systemctl 负责处理(通过监控进程并当出现致命错误时进行重启)。我们采用原生方式,这是优化性能的最佳方法。我们不使用任何中间层,例如虚拟机、虚拟化或第三方基础设施管理器,从而避免浪费 CPU 和内存。
- 我们选择 Go 和 Rust,是因为它们是高性能语言,并且能够生成可部署的二进制文档。
更新
Vercel 方面联系了我们,他们希望进一步说明。
我们现在提供了一项功能,可以在这些情况下保护您的网站。首先,有“支出管理”功能,它允许您设定支出上限,无论是软限还是硬限。 其次,还有“攻击挑战模式”,类似于CF的“受到攻击”模式。
请确保在使用这些功能时,记得开启它们。